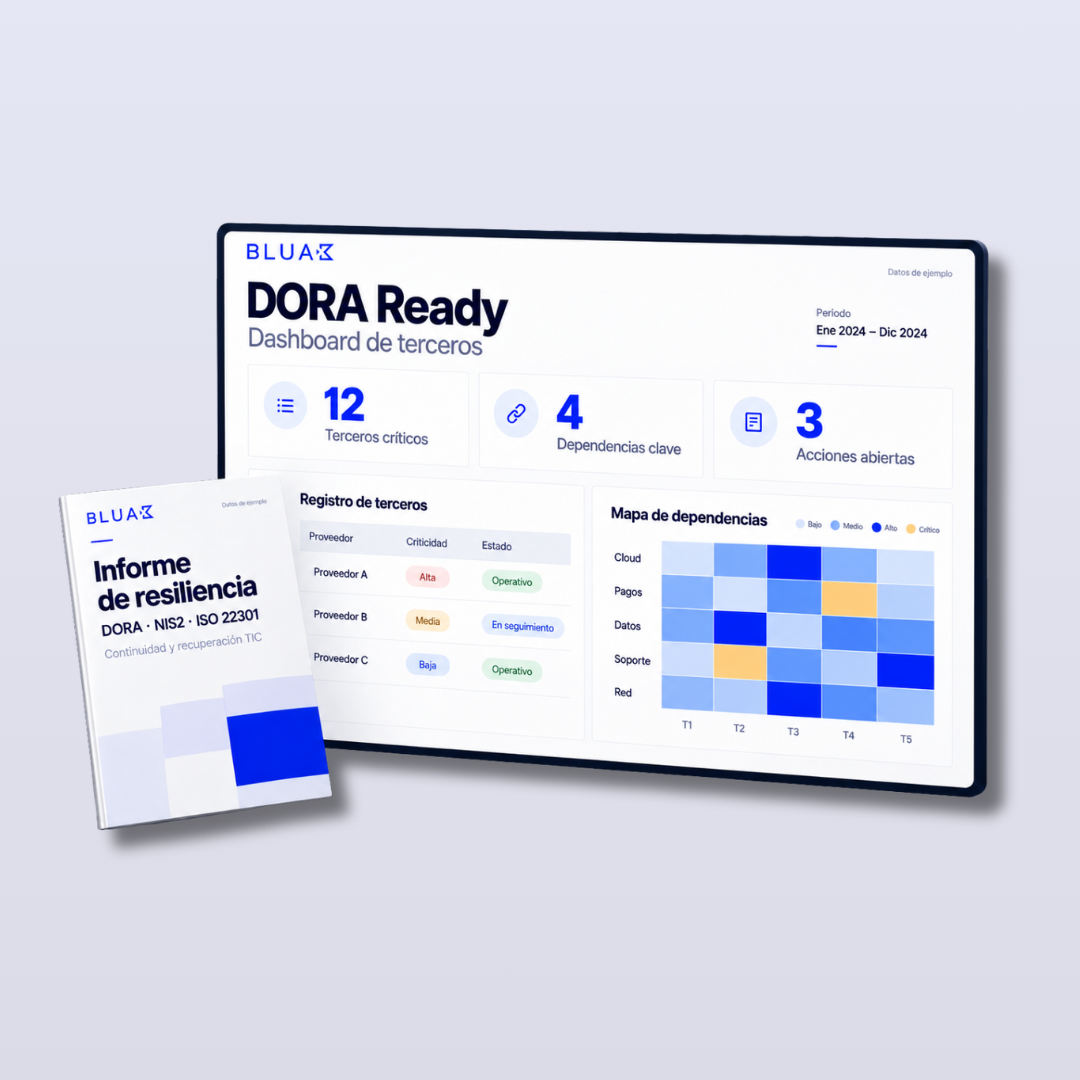
Diagnóstico de resiliencia
Gobierno TIC, infraestructura, dependencias, cuellos de botella y capacidad real de recuperación.
Sale con score de resiliencia y heatmap de dependencias: algo medible, no una impresión.
Tanto si te supervisa el Banco de España como si eres el proveedor tecnológico al que su cliente financiero acaba de mandarle un cuestionario DORA.
3.383 incidentes graves notificados en la UE en 2025. Solo el 10 % fueron ciberataques.
Elige tu situación y mira por dónde empezar.
Muchas entidades son más resilientes de lo que pueden acreditar, y ante el supervisor solo cuenta lo acreditable. El orden es: perímetro, diagnóstico, BIA y continuidad probada.
DORA te arrastra aunque no te supervise directamente. Lo urgente es poder contestar el cuestionario que tienes encima de la mesa con evidencias reales.
incidentes graves notificados por entidades financieras de la UE en 2025. Un tercio, con impacto transfronterizo.
tuvo que ver con ciberseguridad. El resto fueron fallos de sistemas y eventos externos.
proveedores TIC designados críticos en noviembre de 2025, bajo supervisión europea directa.
Fuente: ESAs, primer informe anual de incidentes graves bajo DORA (3 de junio de 2026) y designación de proveedores TIC críticos (noviembre de 2025).
Convertimos la resiliencia digital en un sistema medible: procesos, pruebas y evidencias listas para el supervisor — y para el cliente financiero que te está auditando.
El Reglamento DORA —Reglamento (UE) 2022/2554, en aplicación desde el 17 de enero de 2025— obliga a las entidades financieras de la UE y a sus proveedores TIC a demostrar que pueden seguir operando cuando algo falla: gobierno del riesgo TIC, notificación de incidentes graves, pruebas de resiliencia y control de la cadena de proveedores. Bluak lo convierte en un sistema medible —procesos, pruebas y evidencias fechadas— con una sola arquitectura de gobierno para DORA, NIS2 e ISO 22301.
Nadie te va a avisar. Marca lo que describa a tu organización: con una sola casilla, DORA te aplica. Y no hay exención total por tamaño.
Con una sola casilla marcada, DORA te aplica de una forma u otra. Y recuerda: es tu empresa la que debe determinarlo de forma proactiva.
Lista basada en el ámbito de aplicación del Reglamento (UE) 2022/2554. Orientativa: el perímetro exacto se fija en la fase 0.
Si tus proveedores están en la lista de críticos, tu riesgo de concentración ya está identificado por el supervisor. La pregunta es si lo has identificado tú.
En noviembre de 2025 se designaron los primeros proveedores TIC críticos bajo supervisión europea directa, entre ellos AWS, Microsoft, Google Cloud, IBM, Oracle, SAP y Accenture.
Tres empresas controlan más del 60 % de la infraestructura cloud mundial. Tu resiliencia depende de decisiones que no tomas tú.
El 90 % de los incidentes graves notificados en 2025 no fueron ciberataques. Trabajamos donde de verdad se rompe la operación.
Gobierno TIC, infraestructura, dependencias, cuellos de botella y capacidad real de recuperación.
Sale con score de resiliencia y heatmap de dependencias: algo medible, no una impresión.
Un BIA que prioriza qué proteger primero según el impacto económico y operativo real, no según el criterio del último proveedor.
Si solo el 10 % de los incidentes son ciber, el BIA rinde más que otra capa de seguridad.
Plan de continuidad, plan de recuperación TIC, RTO y RPO, y manual de crisis con procedimientos de activación.
RTO y RPO significan cuánto puedes estar caído y cuántos datos puedes perder. Lo decide dirección, no una configuración heredada.
Registro de terceros críticos, evaluación contractual y homologación, más simulacros, tabletop, pruebas de recuperación y preparación de TLPT cuando aplica.
Un plan que no se ha probado no es un plan: es un documento. Y es donde se juegan los contratos, en los dos sentidos.
No hay caja negra: cada fase cierra con un hito que apruebas tú.
Cuando el supervisor pregunta, no se responde con intenciones. Se responde con estos documentos, fechados y probados.
Te ayudamos a controlar tu dependencia de terceros. Sería contradictorio crearte una nueva.
Todo lo que producimos es tuyo desde el primer día, en formato editable y sin permanencia.
Cuatro cifras oficiales que reencuadran el proyecto: DORA no es ciberseguridad, es resiliencia operativa.
Fuentes: ESAs, IBM Cost of a Data Breach 2026, Allianz Risk Barometer 2026 y el propio Reglamento (UE) 2022/2554.
Cuatro consecuencias ordenadas por probabilidad real. Las dos primeras ya están pasando en el mercado español.
Si eres proveedor, tu cliente financiero no puede contratarte sin cláusulas DORA, derechos de auditoría y niveles de servicio comprometidos.
Muchas entidades son más resilientes de lo que pueden acreditar. Ante el supervisor solo cuenta lo acreditable, fechado y probado.
Sin BIA, la priorización la hace el incidente: se recupera lo que alguien recuerda, no lo que más pesa en la cuenta de resultados.
Hasta el 10 % de la facturación anual y prohibición temporal de ejercer funciones directivas.
La sanción no es solo corporativa: es personal.
DORA contempla, además de la multa a la entidad, la prohibición temporal de ejercer funciones directivas. Es el argumento que hace que la resiliencia entre en el consejo.
en los casos más graves, más prohibición temporal de funciones directivas. Reglamento (UE) 2022/2554 →
Si eres proveedor TIC y tienes un cuestionario encima de la mesa, la tercera es la que resuelve tu problema esta semana.
Perímetro, diagnóstico, BIA y matriz de riesgo TIC.
Hasta continuidad, terceros y testing operativos.
Dossier contractual, niveles de servicio y derechos de auditoría.
Comité, cuadro de mando y auditoría continua.
En un proyecto cuyo objeto es controlar tu dependencia de terceros, crearte una nueva sería contradictorio.
El registro de terceros, los planes y los procedimientos son tuyos, en formato editable.
Tu equipo puede activar el manual de crisis sin llamarnos. Ese es el punto.
Si decides seguir solo, te llevas todo el sistema montado y probado.
Comparten inventario, controles, comité y evidencias. Tres proyectos separados producen tres veces el mismo trabajo.
Dashboards de terceros, automatización de evidencias e integraciones. No entregamos un plan y nos vamos.
El 90 % de los incidentes graves no son ciber. Trabajamos donde de verdad se rompe: dependencias, recuperación y cadena de proveedores.
Caso anonimizado pendiente de validar con cliente antes de publicar. Enlazar a la ficha de proyecto cuando exista.
Datos de ejemplo: sustituir por las certificaciones y cifras reales del equipo antes de publicar.
Si además usas IA en procesos críticos, el riesgo de IA y el riesgo TIC comparten inventario, controles y comité. Conviene resolverlos con una sola arquitectura de gobierno, no con tres proyectos.
DORA es el Reglamento (UE) 2022/2554 sobre resiliencia operativa digital, en aplicación desde el 17 de enero de 2025. Obliga a las entidades financieras de la UE —bancos, aseguradoras, gestoras, entidades de pago, proveedores de criptoactivos y fondos de pensiones— a gobernar su riesgo TIC, notificar incidentes graves, probar su resiliencia y controlar su cadena de proveedores tecnológicos. Y alcanza indirectamente a esos proveedores, a través de las obligaciones contractuales que sus clientes financieros deben imponerles.
Es el inventario estructurado de todos los acuerdos contractuales con proveedores de servicios TIC que la entidad debe mantener actualizado y remitir a su autoridad supervisora. Incluye, por cada acuerdo, la identificación del proveedor, el servicio prestado, si soporta una función crítica o importante, la ubicación de los datos, la cadena de subcontratación y las condiciones de salida. En la práctica es la obligación más concreta y la que más entidades tienen a medias, porque exige un dato que casi nadie tenía centralizado: quién depende de quién.
Cláusulas contractuales específicas de DORA, y son bastante exigentes: descripción completa del servicio, niveles de servicio medibles, ubicación de los datos, notificación de incidentes en plazos cortos, derechos de acceso, inspección y auditoría —incluidas auditorías in situ—, condiciones de subcontratación y un plan de salida que permita al cliente migrar sin interrumpir su operación. Además, si tu servicio soporta una función crítica, pueden pedirte participar en sus pruebas de resiliencia. Nada de esto se improvisa cuando llega el cuestionario: se prepara antes.
No, y confundirlo es el error más caro. El primer informe anual de las ESAs, publicado el 3 de junio de 2026, contabilizó 3.383 incidentes graves notificados por entidades financieras de la UE en 2025, y solo el 10 % estaba relacionado con ciberseguridad: el resto fueron fallos de sistemas y eventos externos. DORA es un reglamento de resiliencia operativa: continuidad, dependencias, recuperación y control de terceros. La seguridad es una parte, no el todo.
Mucha, y eso juega a tu favor. Si ya tienes un sistema de gestión de continuidad bajo ISO 22301, buena parte del trabajo de procesos, análisis de impacto y pruebas está hecho, y el proyecto avanza más rápido. Lo que DORA añade sobre eso es el foco en riesgo TIC, la notificación reglada de incidentes graves, el registro de información y unas exigencias de control de terceros bastante más detalladas de lo que pide la norma. Nuestro trabajo empieza midiendo lo que ya tienes, no ignorándolo.
Probablemente sí. No hay exención total por tamaño: hay proporcionalidad en cómo se cumplen algunas obligaciones, no una exclusión del ámbito. Y hay un punto que se conoce poco: es la propia entidad la que debe determinar de forma proactiva si le aplica el reglamento. Nadie te va a mandar una carta. No haberlo determinado no es una defensa.
En noviembre de 2025 las autoridades europeas designaron los primeros proveedores TIC críticos (CTPP), que quedan bajo supervisión europea directa. Entre ellos están los grandes de cloud y servicios: AWS, Microsoft, Google Cloud, IBM, Oracle, SAP y Accenture. Para una entidad financiera esto tiene una lectura práctica inmediata: si tu operación depende de forma crítica de alguno de ellos, tu riesgo de concentración ya está identificado por el supervisor. La pregunta que te van a hacer es si lo has identificado tú y qué has hecho al respecto.
Depende de la modalidad y del tamaño del perímetro. Un diagnóstico de resiliencia —perímetro, madurez y BIA— se resuelve en unas semanas. La homologación de proveedores, que es el servicio acotado para proveedores TIC con un cuestionario encima de la mesa, es la vía más corta. Un DORA Ready completo, hasta testing y evidencias operativas, se planifica por fases y su calendario suele venir marcado por una fecha externa: una auditoría, una renovación de contrato o un requerimiento del supervisor. En la fase 0 fijamos el plan contra esa fecha.
El TLPT (Threat-Led Penetration Testing) son pruebas de penetración guiadas por inteligencia de amenazas, alineadas con el marco TIBER-EU. No aplican a todas las entidades: las exige el supervisor a aquellas cuyo tamaño, perfil de riesgo e importancia sistémica lo justifican. Si te toca, es un ejercicio exigente que conviene preparar con antelación. Si no te toca, seguirás necesitando pruebas de resiliencia —simulacros, tabletop y pruebas de recuperación—, que es donde casi todo el mundo tiene el hueco.
Depende de una pregunta: ¿cuándo fue la última vez que lo probasteis y quedó documentado? Un plan sin pruebas fechadas no acredita nada ante un supervisor, y es el hallazgo más frecuente que encontramos. Si el plan existe y está vivo, el proyecto se centra en el riesgo TIC, el registro de información y el control de terceros. Si lleva dos años sin tocarse, conviene revisarlo entero antes de comprometer RTO y RPO por contrato.
PENDIENTE: rango de precio o «desde X €» por modalidad (Diagnóstico, DORA Ready completo, Homologación de proveedores, Resiliencia gestionada). En el segmento de proveedores TIC, publicar el precio de la homologación es especialmente útil: es una compra rápida con urgencia contractual.
Solicita tu diagnóstico de resiliencia. Te decimos dónde estás, qué te falta y en qué orden hacerlo, por escrito.
¿Todavía explorando? Llévate el checklist de aplicabilidad y lo que incluye el registro de información.
Gracias. Te enviamos el checklist DORA a tu correo en unos minutos.