Cumplimiento del AI Act para empresas: demuéstralo, no lo improvises

AI Act Ready | Gobierno de IA bajo AI Act, RGPD e ISO 42001

El cumplimiento ya no evita solo una multa: gana concursos.

Actualizado a agosto de 2026 · incluye el Reglamento (UE) 2026/1744

Capa
2 · Cumplimiento
Marco
AI Act · RGPD · ISO 42001
Duración
Según alcance
Salida
Sistema de evidencias
Para quién
Legal, dirección general, comercial

Convertimos el reglamento en algo operable: inventario, clasificación, controles y evidencias.

Para que una inspección no te pille por sorpresa y para que además puedas acreditarlo ante clientes, pliegos o licitaciones.

40 %

de los empleados dice que su organización tiene una política o guía de uso de IA generativa. El gap no es de intención: es de sistema.

KPMG y Universidad de Melbourne · 48.000 personas, 47 países
Art. 50

obligaciones de transparencia del art. 50, en vigor desde el 2 de agosto de 2026. No estaban en el aplazamiento.

13 meses

para el 2 de diciembre de 2027, fecha del Anexo III tras el Reglamento (UE) 2026/1744

El Anexo III de la Ley de Inteligencia Artificial de la UE (AI Act) es el listado oficial que define los sistemas de inteligencia artificial de alto riesgo basándose en su ámbito de aplicación y uso específico.

12–18 meses

tarda una empresa mediana en adecuarse.

Fuentes: Reglamento (UE) 2024/1689 y Reglamento (UE) 2026/1744, DOUE de 24 de julio de 2026. El plazo de adecuación es una estimación de mercado, no un dato normativo.

En una frase

El cumplimiento del AI Act —el Reglamento (UE) 2024/1689, modificado por el Reglamento (UE) 2026/1744— consiste en saber qué sistemas de IA usa una empresa, en qué categoría de riesgo caen, qué obligaciones les aplican y con qué evidencias se demuestra. Bluak lo implanta con una sola arquitectura de gobierno para los tres marcos que se solapan —AI Act, RGPD e ISO 42001— y entrega el sistema documental vivo con el que se responde a un cliente, a un pliego o a una inspección.

¿Te suena esto?

Cinco frases que preceden a un problema de cumplimiento.

Las escuchamos en casi todas las primeras reuniones. Pincha en cada una para ver qué revela.

La ISO 42001 y las preguntas sobre gobierno de IA aparecen ya en pliegos públicos y contratos B2B corporativos. Quien no puede acreditarlo empieza a perder concursos mucho antes de que un regulador le mire.

La criba de currículums, la evaluación del desempeño y las decisiones de promoción caen en el Anexo III. Casi siempre llegan dentro de un módulo del ATS o de la suite de RRHH que nadie clasificó.

Las obligaciones de transparencia del art. 50 aplican desde el 2 de agosto de 2026 y no entraron en el aplazamiento. Solo hay gracia hasta el 2 de diciembre de 2026 para el marcado legible por máquina de sistemas ya comercializados.

El RGPD gobierna los datos personales; el AI Act gobierna el sistema, su clasificación de riesgo, la supervisión humana y la trazabilidad. Se solapan, pero ninguno cubre al otro. Lo eficiente es resolverlos con una sola arquitectura, no ignorar uno.

El Reglamento (UE) 2026/1744 movió el Anexo III a diciembre de 2027, pero no tocó las prohibiciones del art. 5, la alfabetización del art. 4, las obligaciones GPAI ni la transparencia del art. 50. Y adecuarse lleva 12–18 meses: esperar un año es llegar tarde.

La trampa más cara

El aplazamiento no es una exención.

Adecuarse lleva 12–18 meses. Y la cuenta atrás ya ha empezado.

Cuenta atrás · Anexo III
13
meses
26
días

hasta el 2 de diciembre de 2027. Ya estás dentro de la ventana de 12–18 meses de adecuación.

Calendario AI Act

El calendario real, hito a hito, con lo que tienes que tener hecho.

La norma ha cambiado dos veces en ocho meses. Cada fecha enlaza al DOUE.

En vigor
1 ago 2024
Entrada en vigor del Reglamento (UE) 2024/1689

Es la fecha desde la que se cuentan todos los plazos del AI Act. No impuso obligaciones inmediatas, pero fijó el reloj.

Qué tienes que tener hecho

Nada exigible ese día. Sí conviene tener identificado desde cuándo cuenta cada plazo que te aplica.

En vigor
2 feb 2025
Prácticas prohibidas y alfabetización en IA

Art. 5 y art. 4. Las prohibiciones se han ampliado además a imágenes íntimas no consentidas y CSAM. No dependen del tamaño de la empresa.

Qué tienes que tener hecho

Política de usos vetados y formación acreditada de las personas que usan IA. Vía FUNDAE el coste puede ser cero.

En vigor
2 ago 2025
Obligaciones de los modelos de propósito general (GPAI)

Transparencia, documentación técnica y política de derechos de autor para proveedores de modelos fundacionales.

Qué tienes que tener hecho

Si integras GPAI de terceros, exigir y archivar su documentación. Es una obligación en cadena.

En vigor
2 ago 2026
Transparencia del art. 50

Avisar de que se interactúa con una IA, marcar contenido sintético e informar en sistemas de reconocimiento de emociones o categorización biométrica.

Qué tienes que tener hecho

Avisos en chatbots y asistentes, y marcado de contenido generado. Gracia hasta el 2 dic 2026 solo para el marcado legible por máquina de sistemas ya comercializados.

Próximo hito
2 dic 2026
Fin del periodo de gracia del art. 50 y nuevas prohibiciones

Termina la gracia para el marcado legible por máquina en sistemas ya comercializados. Entran también las nuevas prohibiciones del art. 5: imágenes íntimas no consentidas y material de abuso sexual infantil.

Qué tienes que tener hecho

Marcado técnico implementado en todo lo que ya está en el mercado, y política de usos vetados actualizada.

Próximo hito
2 ago 2027
Sandboxes regulatorios

Trasladados desde la fecha original por el Reglamento (UE) 2026/1744.

Qué tienes que tener hecho

Si vas a desarrollar IA de alto riesgo, valorar la entrada en sandbox como vía de validación supervisada.

Próximo hito
2 dic 2027
Anexo III · sistemas autónomos de alto riesgo

Empleo, educación, servicios esenciales, scoring crediticio, biometría, infraestructuras críticas. Es la fecha que la mayoría lee como «tengo tiempo».

Qué tienes que tener hecho

Sistema de gestión de riesgos, gobernanza de datos, documentación técnica, registro de eventos, supervisión humana y evaluación de conformidad. Adecuarse lleva 12–18 meses.

Pendiente
2 ago 2028
Anexo I · IA integrada en productos regulados

Sistemas de IA embebidos en productos que ya pasan por una evaluación de conformidad sectorial.

Qué tienes que tener hecho

Alinear el expediente de IA con el marcado CE del producto. Afecta sobre todo a fabricantes.

En tramitación
12 jun 2026
España · Proyecto de Ley de gobernanza de la IA

Entró en el Congreso (BOCG) y sigue en tramitación. Define autoridades —AESIA, DG de IA, AEPD, Banco de España, CNMV, DGSFP, CGPJ—, un régimen sancionador de cuatro niveles y un inventario público estatal.

Qué tienes que tener hecho

Identificar qué autoridad te supervisa según sector y preparar la ficha de sistemas para el inventario estatal.

El art. 50 aplica desde el 2 de agosto de 2026, con un periodo de gracia hasta el 2 de diciembre de 2026 solo para el marcado legible por máquina de sistemas ya comercializados. En España, el Proyecto de Ley de gobernanza de la IA entró en el Congreso el 12 de junio de 2026 y sigue en tramitación.

Test de madurez

Sí. Es posible usar IA de alto riesgo sin saberlo.

Marca los usos que existen en tu empresa. Cada uno cae en el Anexo III y suele llegar escondido dentro de un software que ya tenías.

Anexo III · exposición
0 Marca lo que exista

Estos seis usos caen en el Anexo III del AI Act. Marca los que existan en tu empresa y te decimos qué obligaciones activan.

Contrastar el resultado con un experto

Casi nadie compra «un sistema de IA de alto riesgo». Lo que compra es un CRM, un ERP o una herramienta de RRHH que trae uno dentro.

Qué hacemos

Cuatro pilares para pasar de creemos que cumplimos a poder demostrarlo.

Alcance regulatorio

Qué te aplica y por qué: entidades, geografías, tu rol —proveedor, responsable del despliegue, importador— y las obligaciones concretas. También qué autoridad te supervisa en España: AESIA, AEPD, Banco de España, CNMV o DGSFP.

El AI Act tiene alcance extraterritorial y no exime por tamaño. «Somos pequeños» no es una categoría del reglamento.
Inventario y clasificación normativa

Cada sistema en su categoría —prohibido, alto riesgo, transparencia o riesgo mínimo— con el puente al RGPD y el gap frente a ISO 42001.

Aquí se decide el coste de todo el proyecto: una clasificación mal hecha se paga en obligaciones que no te tocaban.

Empieza por AIRGA →

Gap analysis y plan de adecuación

Medimos la distancia real frente a los tres marcos —gobernanza, supervisión humana, transparencia, robustez, DPIA y minimización— y la convertimos en un plan con responsables, coste y fechas.

12–18 meses tarda una empresa mediana en adecuarse. Contra diciembre de 2027, empezar hoy no es anticiparse.

Trazabilidad y evidencias

Fichas por sistema, logs, controles, modelo de auditoría y ciclo de vida. Es el pilar que separa cumplir de poder demostrarlo, y el que casi nadie tiene resuelto.

La diferencia entre cumplir y poder demostrarlo un martes por la mañana con dos horas de aviso.

Cómo lo hacemos · Fases

Siete fases. En cada una decides si seguimos.

No hay caja negra: cada fase cierra con un hito que apruebas tú.

  1. 0 Alcance regulatorio Entidades, geografías, rol frente al reglamento, obligaciones aplicables y RACI de cumplimiento. Validación de perímetro
  2. 1 Inventario y clasificación normativa Registro de IA, clasificación AI Act, relación con el RGPD y gap frente a ISO 42001. Inventario aprobado
  3. 2 Gap analysis Gobernanza, supervisión humana, transparencia y robustez, más DPIA y minimización del RGPD. Aprobación del plan
  4. 3 Sistema de gobierno de IA Comité, dueños de modelo, procesos de alta, cambio y retirada, y políticas. Gobierno aprobado
  5. 4 Trazabilidad y evidencias Fichas de sistema, logs, controles, modelo de auditoría y ciclo de vida. Evidencias operativas
  6. 5 Implantación y remediación Procedimientos, formación, herramientas e integraciones. Go live
  7. 6 Certificación y operación continua Preauditoría, revisión por dirección y mejora continua. Conformidad demostrable
Qué te llevas

No es un informe que se guarda en un cajón.

Es el sistema documental vivo con el que respondes a un cliente, a un pliego o a una inspección.

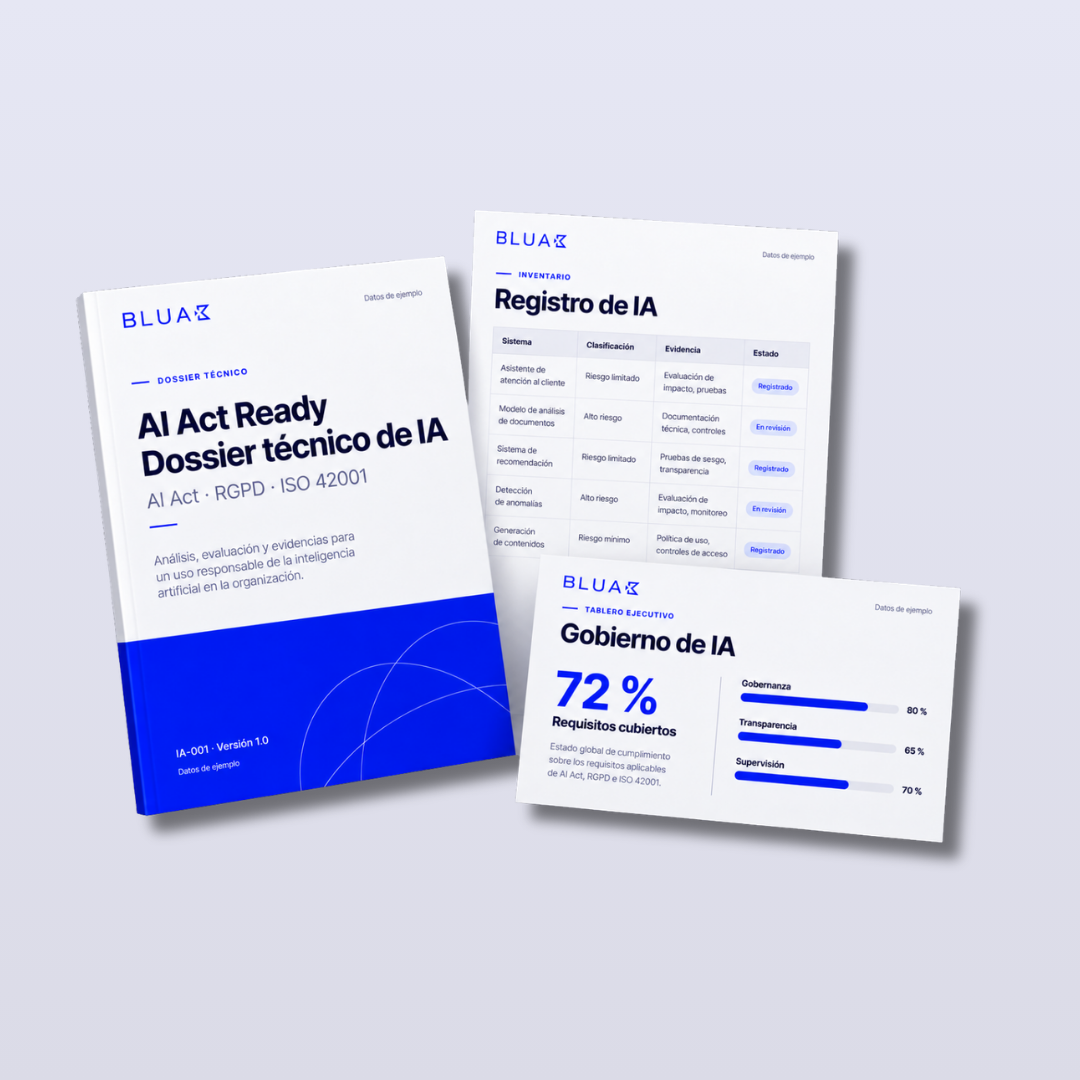
  • Registro oficial de IA y clasificación regulatoria Por sistema, con la categoría de riesgo y la obligación que le corresponde. Compliance
  • Mapa de tratamiento de datos El puente entre AI Act y RGPD: qué datos entran, con qué base jurídica y qué DPIA hace falta. DPO
  • Informe GAP y matriz de requisitos Con score de cumplimiento y backlog de remediación priorizado. Dirección
  • Framework de Gobierno de IA Procedimientos, manual operativo y RACI. Tu equipo puede operarlo sin nosotros. Comité
  • Dossier técnico de IA Fichas por sistema: entradas, salidas, arquitectura y limitaciones conocidas. IT
  • Registro de evidencias y catálogo de controles Producidas una vez y reutilizables ante cualquier auditor o cliente. Auditoría
  • Modelo de auditoría e informe de preauditoría Para saber cómo saldría la inspección antes de que ocurra. Legal
  • Dashboard de gobierno con KPIs Estado de cumplimiento por sistema y por obligación, con la misma foto para todos. Dirección
  • Informe GAP ISO 42001 Para quien vaya a certificarse, con la distancia exacta a la norma. Certificación
Imagen pendiente · Registro de IA, dossier técnico y dashboard de gobierno · El comprador de compliance compra documentación. Hay que enseñarla, aunque sea anonimizada.

Un solo proyecto para tres marcos: AI Act, RGPD e ISO 42001.

Comparten inventario, controles y evidencias. Hacerlos por separado significa construir tres veces lo mismo y pagarlo tres veces.

Impacto en tu negocio

Cuatro cifras que cambian la conversación con el consejo.

Cada una con su fuente primaria enlazada. Ninguna procede de un blog.

Fuentes: DOUE, ONTSI/INE, KPMG y Universidad de Melbourne, FUNDAE.

El coste de no hacerlo

La multa es lo menos probable y lo primero que todos cuentan.

Cuatro consecuencias en orden de probabilidad real, no de gravedad teórica. Las tres primeras ya están pasando.

01 Ya está pasando

Pierdes ventas

Cuestionarios de cumplimiento y pliegos que no puedes contestar. Es la consecuencia más probable y la más silenciosa: nadie te dice que perdiste por eso.

02 Ya está pasando

Paras proyectos

Iniciativas de IA bloqueadas por legal cuando ya se ha invertido presupuesto y equipo.

03 En 2027

Te reorganizas a contrarreloj

Doce o dieciocho meses de adecuación comprimidos en tres, con el coste y el riesgo de ejecución que eso implica.

04 Poco probable

Sanción

Hasta 35 M€ o el 7 % de la facturación mundial. Es el escenario que todos cuentan primero y el último que llega.

La objeción de presupuesto, desactivada

La primera obligación puede salirte a coste cero.

La alfabetización en IA del art. 4 es exigible desde febrero de 2025 y es la obligación más barata de cumplir. En muchos casos la formación es bonificable vía FUNDAE.

Coste 0
vía FUNDAE · art. 4

Sujeto al crédito de formación disponible de tu empresa. Consultar FUNDAE →

Modelos de servicio

Empieza por saber cuánto te falta.

El gap analysis se contesta en semanas y te dice el coste real de tu adecuación. Sin él, cualquier presupuesto es una suposición.

01

Gap Analysis AI Act

Fases 0–2

Perímetro, inventario, clasificación normativa e informe GAP.

Quiero saber cuánto me falta y cuánto cuesta.
03

Implantación y remediación

Fase 5

Procedimientos, formación, herramientas e integraciones.

Ya sé qué me falta, quiero cerrarlo.
Por qué Bluak

Lo que construimos es tuyo. Siempre.

El mercado ofrece dos cosas: auditorías legales con mucho papel y poco terreno, o plataformas GRC con mucho terreno y ninguna decisión. Nosotros trabajamos en el medio y hacia abajo.

  • Propiedad total
  • Sin permanencia
  • Manual operativo incluido

Propiedad total

El registro, el dossier técnico y los procedimientos son tuyos, en formato editable.

Manual operativo del modelo de gobierno

Tu equipo puede operarlo desde el día uno, sin depender de una llamada.

Sin permanencia

Si decides seguir solo, te llevas todo el sistema documental montado.

Lo que nos diferencia

Tres cosas que un despacho no puede ofrecerte.

Un solo proyecto para tres marcos

AI Act, RGPD e ISO 42001 con una única arquitectura de gobierno. No tres proyectos aislados que producen tres veces las mismas evidencias.

Consultoría que implanta

Construimos el dashboard, el registro y las integraciones que el modelo necesita. Un despacho te dice qué falta; nosotros lo dejamos funcionando.

Calendario mantenido

La normativa ha cambiado dos veces en ocho meses. Nuestros clientes se enteran el mismo día, no en la siguiente auditoría.

Prueba social

Credenciales antes que promesas.

Caso · Proveedor SaaS B2B
2
sistemas en Anexo III que no estaban identificados
6
semanas hasta plan de adecuación aprobado
1
cuestionario de cliente contestado con evidencias

Caso anonimizado pendiente de validar con cliente antes de publicar. Sustituir por testimonio con nombre en cuanto haya autorización.

Pendiente

Certificaciones del equipo: ISO 42001, ISO 27001, experiencia en auditoría

En una página de compliance las credenciales pesan más que un logo. Añade también enlace a Testimonios.

Preguntas frecuentes

Lo que preguntan antes de decidir.

Es demostrar, con evidencias, que sabes qué sistemas de IA usa tu empresa, en qué categoría de riesgo caen y qué obligaciones les aplican. Implica cuatro cosas: un inventario clasificado, un modelo de gobierno con responsables, controles proporcionados al riesgo de cada sistema y un registro de evidencias que se pueda enseñar a un cliente, un pliego o un supervisor sin fabricarlo sobre la marcha.

Que la próxima pregunta incómoda tenga respuesta documentada.

Solicita tu gap analysis AI Act. Te decimos qué te aplica, cuánto te falta y cuánto cuesta cerrarlo, por escrito.